Ninguna de las tres mayores filtraciones de servicios de IA de compañía fue un ataque ingenioso. En cada caso, los datos estaban al alcance de cualquiera que supiera dónde mirar, o se robaron de un sitio construido con poca seguridad. Ese es el patrón que merece la pena entender.
Tres filtraciones, tres tipos de daño
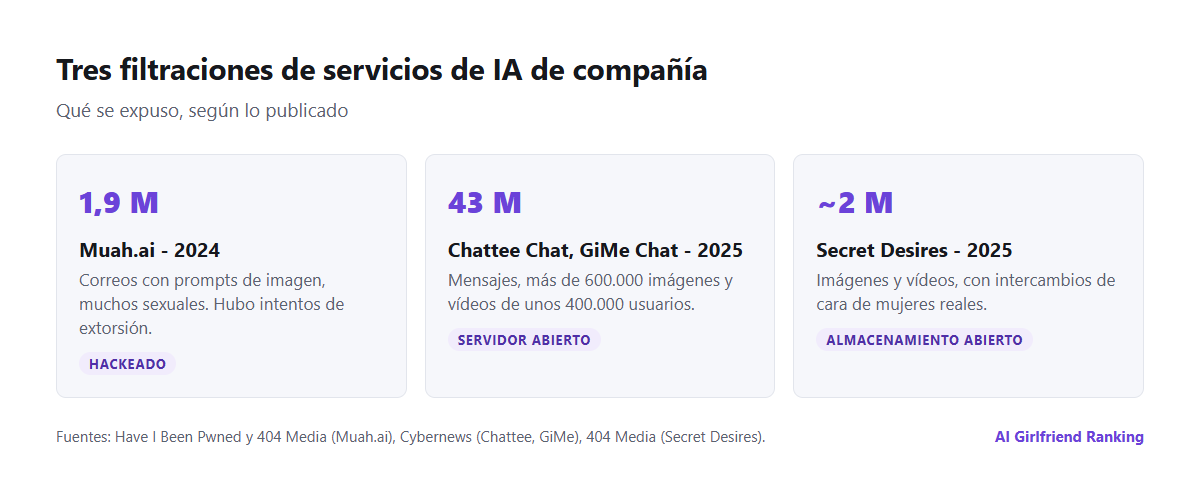
Qué se expuso en cada caso, según lo publicado.
Muah.ai, 2024. Un hacker sacó datos del sitio de «novia IA» y se los pasó a periodistas. Contenían unos 1,9 millones de direcciones de correo junto con los prompts que los usuarios habían escrito para generar imágenes: muchos sexuales y algunos que describían abuso infantil. Muchas direcciones estaban vinculadas a identidades reales. El investigador de seguridad Troy Hunt añadió la filtración a Have I Been Pwned como filtración sensible, y después hubo intentos de extorsión contra personas incluidas en los datos.
Chattee Chat y GiMe Chat, 2025. Investigadores de Cybernews encontraron un servidor del desarrollador hongkonés de estas dos apps abierto y sin contraseña. Contenía más de 43 millones de mensajes y más de 600.000 imágenes y vídeos de unos 400.000 usuarios, sobre todo de Estados Unidos. No había nombres ni correos, pero sí direcciones IP e identificadores de dispositivo, y registros de compras que mostraban que algunos usuarios se habían gastado miles de dólares. El servidor solo se cerró después de aparecer en buscadores públicos de dispositivos expuestos.
Secret Desires, 2025. Periodistas de 404 Media encontraron el almacenamiento en la nube de la plataforma accesible públicamente. Contenía casi dos millones de imágenes y vídeos, entre ellos un gran conjunto hecho con una función de intercambio de caras que ponía fotos de mujeres reales, sacadas de redes sociales, fotos de graduación e incluso de un anuario, en contenido explícito. El almacenamiento se bloqueó en aproximadamente una hora tras avisar a la empresa. Secret Desires es una de las apps que hemos analizado; la filtración afecta a quien usara sus funciones de imagen.
Por qué las apps de compañía son objetivos atractivos
- El contenido es especialmente comprometedor. Los chats sexuales, las fantasías y las imágenes generadas son material ideal para la extorsión.
- Muchos operadores son pequeños. Las apps de crecimiento rápido, hechas por equipos diminutos y a veces con componentes de código abierto «pegados con cinta», suelen saltarse lo básico en seguridad.
- Se guarda todo. El servicio necesita tu historial para recordarte, así que se acumulan años de texto; mira qué sabe de ti tu app de novia IA.
- Las imágenes viven en almacenamiento en la nube. Los depósitos de almacenamiento mal configurados son una de las causas más comunes de filtraciones en todo internet. Los detalles de cómo se guardan las imágenes de compañía están en dónde viven de verdad tus imágenes.
Si crees que te ha afectado
| Paso | Qué hacer |
|---|---|
| 1. Comprueba | Busca tu correo en haveibeenpwned.com; las filtraciones sensibles exigen verificar la dirección |
| 2. Blinda | Cambia la contraseña del servicio y de todo sitio donde la reutilizaras; activa la verificación en dos pasos |
| 3. Separa | Pasa la cuenta a un correo que no esté ligado a tu nombre ni a tu trabajo |
| 4. Espera contacto | Vigila los correos de extorsión y de phishing que citen la filtración: son habituales después |
| 5. No pagues | Guarda los mensajes y denuncia en comisaría o puesto de la Guardia Civil; si necesitas orientación, el 017 de INCIBE (consulta incibe.es por si cambia su horario) |
| 6. Imágenes | Si hay imágenes íntimas, StopNCII.org puede ayudar a bloquearlas en las plataformas participantes; si ya circulan sin tu consentimiento, el Canal Prioritario de la AEPD |
| 7. Pregunta | Pide qué datos tenía la empresa y solicita su eliminación; mira cómo solicitar tus datos |
haveibeenpwned.com: uso gratuito; las filtraciones sensibles exigen verificar tu dirección.
Ayuda en España
- INCIBE, 017 («Tu Ayuda en Ciberseguridad»). Servicio gratuito y confidencial para particulares, que cubre fraude online, cuentas hackeadas y sextorsión. Atiende por teléfono (017), WhatsApp (900 116 117) y Telegram (@incibe017). El horario publicado es de 8 a 23 h todos los días; consulta incibe.es para ver su estado actual.
- Denuncia. Ve a una comisaría de la Policía Nacional o a un puesto de la Guardia Civil. La denuncia electrónica de la Guardia Civil no sirve para sextorsión ni para delitos sexuales, así que en esos casos hazlo en persona.
- Imágenes íntimas sin tu consentimiento. Primero pide la retirada a la propia plataforma. Si no basta, la Agencia Española de Protección de Datos (AEPD) tiene un Canal Prioritario para solicitar la retirada urgente de fotos, vídeos o audios de contenido sexual o violento publicados sin consentimiento (aepd.es/canalprioritario). Los mensajes privados de WhatsApp, Telegram o Signal quedan fuera de su alcance.
Cómo reducir el daño antes de cualquier filtración
- Usa un correo aparte que no contenga tu nombre. Es el paso más eficaz, porque rompe el vínculo entre los datos y tú.
- No pongas nunca tu cara ni datos identificativos en imágenes generadas ni en archivos que subas.
- Deja fuera de los chats los nombres de personas reales, sobre todo parejas, compañeros de trabajo y cualquiera que aparezca en escenas explícitas.
- Elimina lo que ya no necesites. Algunas apps permiten borrar chats o imágenes sueltos; los datos viejos no pueden filtrarse si ya no existen. Eliminar una cuenta de IA de compañía explica qué se borra de verdad.
- Prefiere apps que respondan a preguntas de seguridad. En la revisión de Mozilla de 2024, el 73 % de los fabricantes de chatbots románticos no decía nada sobre cómo gestionan las vulnerabilidades de seguridad. Una empresa que publica un contacto de seguridad al menos espera que le avisen de los problemas.
Lo que la ley exige a las empresas
En la UE y en el Reino Unido, una empresa debe comunicar al regulador una brecha grave de datos personales en 72 horas e informar a los usuarios afectados cuando el riesgo para ellos sea alto. En Estados Unidos, la mayoría de los estados también tienen leyes de notificación de brechas. En la práctica, los pequeños operadores de otros países suelen ignorar estas obligaciones, y por eso comprobar tú mismo Have I Been Pwned importa más que esperar un correo.
Si la empresa te trata como residente en España, también te amparan el RGPD y la LOPDGDD (Ley Orgánica 3/2018): puedes pedirle acceso y supresión de tus datos, y debe responderte en un mes, ampliable en casos complejos. Si no contesta o la respuesta no te satisface, puedes presentar una reclamación ante la AEPD con copia de tu solicitud.
La conclusión incómoda de 2024 y 2025 es que los datos íntimos de las apps de compañía solo están tan seguros como el ingeniero menos cuidadoso de la empresa. No puedes auditarlo, pero sí puedes asegurarte de que una filtración no lleve hasta tu nombre.