Una solicitud de datos, un «derecho de acceso» según el RGPD, es la comprobación de privacidad más directa que existe. En vez de leer una política sobre lo que una empresa podría hacer, recibes una copia de lo que realmente tiene.
Quién tiene estos derechos
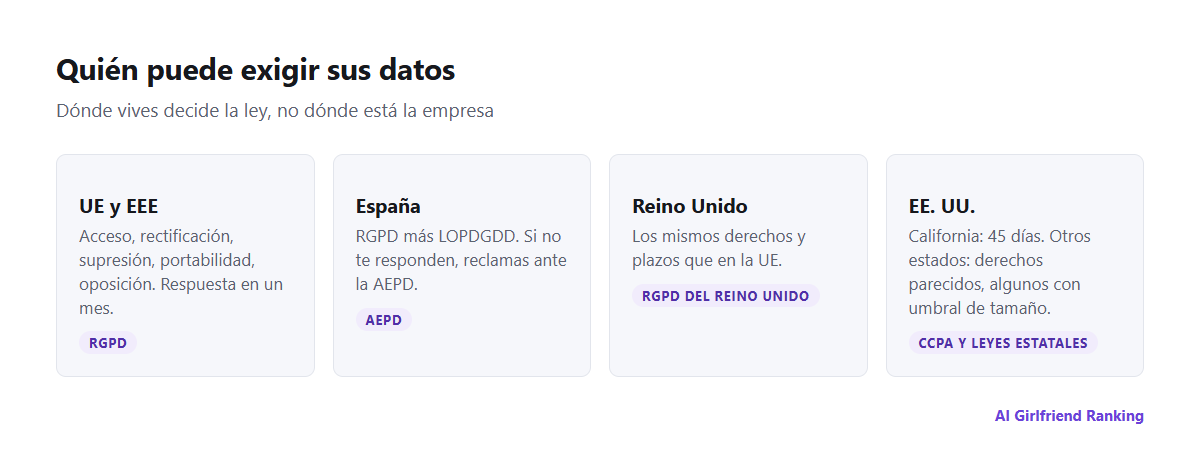
Dónde vives decide qué ley usas, no dónde está la empresa.
- UE y EEE (incluida España): el RGPD te da derecho a acceder a tus datos, corregirlos, borrarlos y exportarlos, y a oponerte a ciertos usos. En España se complementa con la Ley Orgánica 3/2018 (LOPDGDD), y la autoridad es la Agencia Española de Protección de Datos (AEPD).
- Reino Unido: el RGPD del Reino Unido, con los mismos derechos.
- California: la CCPA, en su versión modificada, da derecho a saber, borrar, corregir y rechazar la venta o el uso compartido de datos.
- Otros estados de EE. UU.: una lista creciente, con Virginia, Colorado, Connecticut, Texas y otros, tiene leyes de privacidad generales con derechos más o menos parecidos. Algunas solo se aplican por encima de cierto tamaño de empresa.
Si ninguna se aplica a tu caso, pídelo igualmente. Muchas empresas tramitan todas las solicitudes de la misma manera porque es más sencillo.
Qué pedir
| Derecho | Qué obtienes | Cuándo usarlo |
|---|---|---|
| Acceso | Una copia de tus datos y de cómo se usan | Empieza siempre por aquí |
| Portabilidad | Tus datos en un formato reutilizable | Si te cambias a otra app |
| Supresión | Que borren tus datos | Si te vas o tras una filtración |
| Oposición / exclusión | Que dejen de usarlos para ciertos fines, como el entrenamiento o compartirlos con publicidad | Si te quedas, pero con tus condiciones |
| Rectificación | Que corrijan datos inexactos | Edad o correo erróneos, cuentas fusionadas |
Una solicitud que puedes copiar
Envíala desde el correo de tu cuenta, a la dirección de privacidad que figura en la política de privacidad de la empresa (a menudo privacy@ o dpo@), o mediante su formulario de privacidad. Guarda siempre una prueba del envío. La AEPD publica un modelo de formulario para el derecho de acceso que también te sirve de guía.
Asunto: Solicitud de acceso a mis datos

Solicito acceso a los datos personales que tratáis sobre mí, conforme al artículo 15 del RGPD / a la California Consumer Privacy Act (tacha lo que no proceda). El correo de mi cuenta es [dirección] y mi nombre de usuario es [usuario].

Os pido que me facilitéis: una copia de todos los datos personales que tenéis sobre mí, incluidos el historial de conversaciones, las imágenes generadas o subidas, las grabaciones de voz, los datos de memoria o de perfil derivados de mis chats, los registros de pago y los datos del dispositivo; los fines del tratamiento; con quién los habéis compartido, incluidos proveedores de publicidad y de modelos de IA; cuánto tiempo los vais a conservar; y si mis datos se han usado para entrenar o mejorar modelos de IA.

Os ruego que respondáis dentro del plazo legal.
Para pedir el borrado, sustituye el primer párrafo por una solicitud de que supriman todos tus datos personales y te lo confirmen, incluidas las copias de seguridad y las copias en poder de encargados del tratamiento. En el RGPD es el artículo 17.
Cómo es una buena respuesta
Una empresa cuidadosa envía un archivo descargable: tus chats, una lista de «recuerdos» guardados sobre ti, imágenes, el historial de pagos y de accesos, y una explicación escrita de quién recibió qué. Fíjate sobre todo en dos apartados:
- Datos derivados. Resúmenes, notas de personalidad y «datos sobre ti» que la app ha deducido. Suelen ser lo más revelador, y explican cómo funciona la memoria de las IA de compañía en tu caso concreto.
- Destinatarios. Proveedores de modelos, empresas de analítica y socios publicitarios. Compáralo con lo que decía la política; consulta si las apps de novia IA venden tus datos.
Cuando te ignoran
- Envía un recordatorio pasado el plazo, citando la fecha de tu solicitud original.
- Reclama ante la autoridad. En España, la AEPD, solo si la empresa no responde en el plazo de un mes o la respuesta no te satisface; adjunta una copia de tu solicitud. Se presenta por vía electrónica en la sede de la AEPD (con certificado digital, DNIe o Cl@ve) o en papel, y la AEPD suele trasladársela primero a la empresa. En el resto de la UE, tu autoridad nacional de protección de datos; en el Reino Unido, la ICO; en California, la California Privacy Protection Agency o el fiscal general.
- Guarda pruebas de cada mensaje y de cada fecha. Las autoridades las piden.
Las autoridades actúan en esta categoría. La autoridad italiana de protección de datos multó en 2025 con 5 millones de euros a la empresa que está detrás de Replika, en parte por una política de privacidad que no explicaba con claridad su tratamiento de datos.
Antes de borrar: exporta primero
Si quizá quieras recuperar más adelante tu personaje o tu historial, pide el acceso o usa la herramienta de exportación de la app antes de pedir el borrado. El borrado es permanente y algunas apps solo retiran las copias de seguridad al cabo de semanas; el orden completo está en eliminar la cuenta de una IA de compañía.
Por qué vale la pena aunque te quedes
Una solicitud de datos es una prueba discreta para una empresa. La que responde con claridad y a tiempo te dice algo sobre cómo trata el resto de tus datos. La que te ignora también te dice algo, y lo habrás sabido antes de una filtración, no después.