Haz la pregunta en un foro y recibirás dos respuestas rotundas: «claro que lo venden todo» y «eso sería ilegal». Las dos son erróneas, y entre ambas está la información útil.
«Vender» abarca tres cosas distintas
Vender el contenido de tus chats. Entregar registros de conversaciones a un tercero a cambio de dinero es raro, sería legalmente arriesgado en la mayoría de los mercados y sería titular el día que se filtrara. Los operadores lo niegan con rotundidad y no hay pruebas públicas de que una app de compañía importante lo haga.
Compartir datos de uso con anunciantes. Es lo habitual. El código de publicidad y analítica incrustado en una app o web, un kit de desarrollo de software o «SDK», informa de lo que haces, cuándo y en qué dispositivo. Según la ley de privacidad de California, pasar información personal a terceros para publicidad conductual entre contextos cuenta como «compartir», e intercambiarla por algo de valor puede contar como «venta». Así que una app puede decir con verdad que nunca vendió tus conversaciones y, aun así, venderte a ti en sentido legal.
Pasar datos a proveedores de servicios. La empresa que aloja los servidores, el proveedor del modelo que genera las respuestas, el procesador de pagos que carga tu tarjeta. Estas transferencias son necesarias para que el producto funcione y no son una venta, pero siguen siendo copias de tus datos en los sistemas de otro.
Hay una cuarta vía que la gente olvida: el cambio de propietario. Casi todas las políticas dicen que tus datos pasan a un comprador si se vende el negocio. La app de compañía Soulmate cambió de manos poco antes de cerrar en 2023; consulta cuando tu IA de compañía cambia de la noche a la mañana.
Qué halló la única auditoría sistemática
En febrero de 2024, la Mozilla Foundation revisó 11 chatbots de IA románticos para su guía Privacy Not Included, entre ellos Replika, Chai y EVA AI. Sumaban unos 100 millones de descargas estimadas en Google Play. Todos recibieron la etiqueta de advertencia de privacidad de Mozilla.
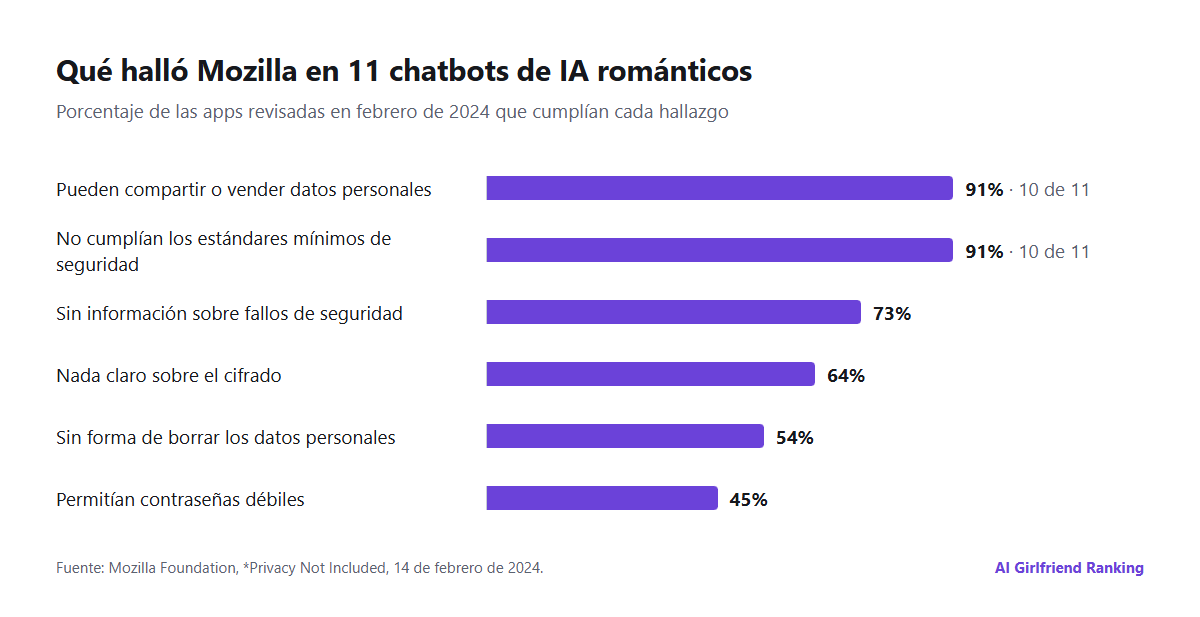
Porcentaje de las 11 apps revisadas por Mozilla en febrero de 2024 que cumplían cada hallazgo. Fuente: Mozilla Foundation, Privacy Not Included.
Las cifras de rastreadores fueron lo más llamativo. Mozilla contó una media de 2663 rastreadores en el primer minuto de uso entre las apps, una media muy elevada por una sola app, Romantic AI, que activó 24 354 en un solo minuto. La siguiente, EVA AI, activó 955.
Dos advertencias antes de sacar conclusiones. Fue una instantánea de principios de 2024 y las políticas cambian. Y varias apps que dominan hoy la categoría no estaban en la muestra. El valor de la auditoría está menos en los veredictos sobre apps concretas que en lo que muestra sobre los valores por defecto de la categoría.
Cómo leer una política de privacidad para hallar la respuesta
No hace falta leerla entera. Busca unas cuantas frases y lee el párrafo que las rodea.
| Si la política dice | Suele significar | ¿Preocupa? |
|---|---|---|
| «No vendemos tu información personal» | No hay venta en sentido estricto. Comprueba «compartir» por separado | Solo si también aparece «compartir» |
| «Socios publicitarios», «publicidad dirigida» | Los rastreadores crean un perfil publicitario con tu uso | Sí: exclúyete si puedes |
| «Nuestras filiales» | Otras empresas del mismo propietario, a veces con muchas apps | Depende de quién sea el propietario |
| «Para mejorar nuestros servicios», «entrenar» | Tus conversaciones pueden usarse para entrenar modelos | Sí: busca una opción de exclusión |
| «Fusión, adquisición o venta de activos» | Un comprador recibe tus datos si se vende la empresa | Es lo habitual, pero tenlo presente |
| «Cuando creamos que la divulgación es necesaria» | Revelación a las autoridades sin orden judicial | Sí, si no dice nada más concreto |
Un enlace en el pie de página que diga «Do Not Sell or Share My Personal Information» o «Your Privacy Choices» es un buen indicio por sí mismo. California lo exige a las empresas que venden o comparten información personal, así que su presencia es una admisión de que se comparte algo, y un botón para impedirlo.
Una comprobación de cinco minutos para esta noche
- Busca en la política vender, compartir, publicidad, entrenar y filiales (en inglés: sell, share, advertis, train, affiliate). Cinco búsquedas, cinco párrafos.
- Mira las etiquetas de la tienda. La sección «Datos utilizados para rastrearte» de Apple y la sección «Seguridad de los datos» de Google Play las rellena el desarrollador, así que son declaraciones y no auditorías, pero una app que admite rastreo ahí no va a ser mejor en la práctica.
- Activa Global Privacy Control en tu navegador si usas la versión web. Las normas de California obligan a las empresas a tratar esa señal como una exclusión de la venta y del uso compartido.
- Rechaza la solicitud de seguimiento en el iPhone y restablece el identificador de publicidad en Android.
- Fíjate en si la app muestra anuncios. Si los muestra, tu atención y tus datos forman parte de cómo paga sus facturas; consulta cómo ganan dinero las apps de IA de compañía.
Hasta dónde llega la ley y dónde se queda corta
Si estás en la UE, el RGPD te da derecho a saber qué datos se recogen sobre ti, a oponerte a ciertos usos y a pedir su supresión. En España, la ley que lo desarrolla es la Ley Orgánica 3/2018 (LOPDGDD) y la autoridad es la Agencia Española de Protección de Datos (AEPD). Primero pides a la empresa; si no responde en el plazo de un mes o la respuesta no te satisface, puedes reclamar ante la AEPD. Los pasos están en cómo solicitar tus datos a una app de IA de compañía. La AEPD también publica una infografía con recomendaciones para usuarios de chatbots, que insiste en comprobar que la política de privacidad nombra al responsable y si el chatbot sigue aprendiendo de tus chats. Las autoridades usan el RGPD: la autoridad italiana multó en 2025 con 5 millones de euros al operador de Replika, en parte por una política de privacidad que no explicaba qué hacía con los datos de los usuarios. No hemos hallado ninguna actuación de la AEPD contra una app de compañía.
Si estás en California o en uno de los estados de EE. UU. con una ley de privacidad general, puedes exigir saber qué se recogió, detener su venta o su uso compartido y pedir su borrado.
Las nuevas leyes estatales de EE. UU. sobre IA de compañía, tratadas en las leyes de IA de compañía en EE. UU., se centran en la divulgación y la gestión de crisis y aportan poco sobre datos. La excepción principal es acotada: la ley de Utah sobre chatbots de salud mental les prohíbe vender o compartir la información de salud de los usuarios y dirigir anuncios según lo que los usuarios escriben.
La respuesta honesta
La mayoría de las apps de compañía no venden tus conversaciones. Muchas sí dejan que empresas de publicidad y analítica observen cómo las usas, y casi todas conservan el derecho a hacer más de lo que hacen ahora. La diferencia entre una app cuidadosa y una descuidada se ve en su política y en sus ajustes, y se tarda cinco minutos en encontrarla. Son cinco minutos bien empleados antes de escribir nada que no querrías ver en la base de datos de otro; nuestras cuatro comprobaciones de privacidad cubren el resto.